Das Wichtigste in Kürze
- Organisierter Angriff: Kriminelle manipulierten über Monate echte Ledger-Hardware-Wallets und schleusten sie zurück in den Handel.
- Millionenschaden: Blockchain-Analysten beziffern die mutmaßlichen Verluste inzwischen auf bis zu 102 Millionen US-Dollar. Ledger hat die Summe nicht abschließend bestätigt.
- Versteckte Spionage-Hardware: Eingebaute Chips konnten die 24 Wörter der Seed-Phrase auslesen und über Mobilfunk übertragen.
- Verkaufsstopp: Ledger forderte Händler in Südostasien und Hongkong auf, den Verkauf vorübergehend einzustellen. Auch MediaMarktSaturn reagierte in Europa.
- Gefahr für Anleger: Wer ein manipuliertes Gerät eingerichtet hat, riskiert den vollständigen Verlust seiner Kryptowährungen.
Der Ledger-Skandal nimmt immer größere Ausmaße an. Eine organisierte kriminelle Gruppe hat offenbar monatelang echte Hardware-Wallets manipuliert, um die Wiederherstellungsphrasen ihrer Besitzer zu stehlen. Blockchain-Ermittler sprechen inzwischen von mutmaßlichen Schäden in Höhe von bis zu 102 Millionen US-Dollar. Besonders alarmierend: Die Angreifer mussten dafür nicht einmal die eigentlichen Sicherheitschips knacken.
In einer offiziellen Stellungnahme vom 15. Oktober 2026 räumte Ledger ein, dass hinter den Angriffen eine aufwendig vorbereitete kriminelle Operation steckt. Die Täter investierten nach Unternehmensangaben mehrere Millionen Dollar, entwickelten eigene Hardware und bauten eine Infrastruktur zum Abfangen von Seed-Phrasen sowie zum Verschieben gestohlener Kryptowährungen auf.
Damit zeigt der Vorfall eine besonders gefährliche Schwachstelle: Nicht die digitale Sicherheit der Wallet wurde direkt überwunden, sondern das Gerät selbst vor dem Verkauf manipuliert.
Versteckte Chips stahlen die Seed-Phrasen: So funktionierte der Angriff
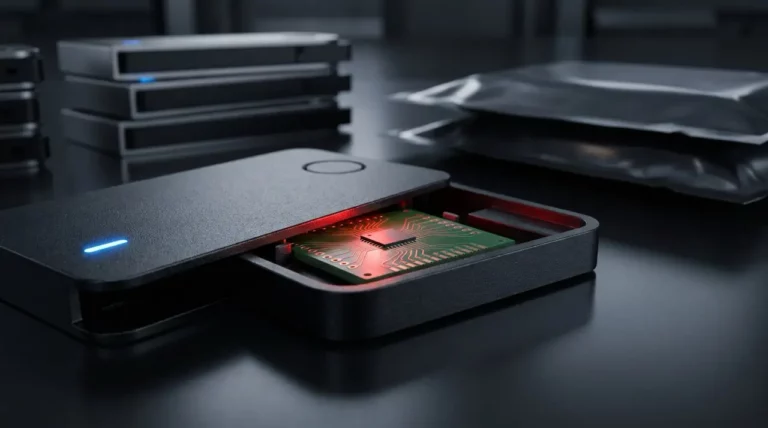
Die Methode der Täter war ebenso aufwendig wie heimtückisch. Nach Angaben von Ledger kauften die Kriminellen zunächst echte Hardware-Wallets, öffneten deren Gehäuse und bauten speziell entwickelte elektronische Komponenten ein. Anschließend gelangten die manipulierten Geräte über Wiederverkäufer zurück in den Handel.
Für betroffene Käufer konnte zunächst alles normal aussehen. Die Geräte waren echte Ledger-Produkte und die integrierten Sicherheitschips funktionierten weiterhin. Doch während der Einrichtung griff eine zusätzliche, versteckte Platine die Wiederherstellungsphrase ab.
Die 24 Wörter sind der entscheidende Schlüssel zu einer Krypto-Wallet. Wer sie besitzt, kann die Wallet auf einem anderen Gerät wiederherstellen und über die darauf gesicherten Kryptowährungen verfügen. Laut der technischen Untersuchung erkannten die eingebauten Komponenten die während der Einrichtung angezeigten Wörter und übermittelten sie über LTE und eine integrierte eSIM an die Infrastruktur der Angreifer.
Damit konnten die Kriminellen auf die Kryptowährungen ihrer Opfer zugreifen, ohne dass diese ihre Seed-Phrase auf einer betrügerischen Website eingeben mussten.
Das besonders Beunruhigende: Selbst eine erfolgreich bestandene Echtheitsprüfung des Geräts musste die zusätzliche Spionage-Hardware nicht erkennen.
Ledgers Secure-Element-Chip und das Betriebssystem BOLOS blieben nach Unternehmensangaben unangetastet. Genau das macht den Angriff für die gesamte Hardware-Wallet-Branche so problematisch.
Bis zu 102 Millionen Dollar Schaden: Ledger zieht die Notbremse
Erste Berichte über leer geräumte Wallets tauchten am 9. Oktober auf. Im Mittelpunkt der Ermittlungen stand zunächst der südostasiatische Wiederverkäufer CryptoBilis.
Blockchain-Analysten von Bitquery bezifferten die mutmaßlichen Verluste in einer am 15. Oktober aktualisierten Untersuchung auf rund 102 Millionen US-Dollar aus 324 Wallets. Diese Zahlen stammen aus der Analyse von Blockchain-Transaktionen und sind keine offiziell bestätigte Schadensbilanz von Ledger.
Der Hersteller reagierte mit zusätzlichen Sicherheitsmaßnahmen. Autorisierte Händler und Distributoren in Südostasien und Hongkong wurden aufgefordert, den Verkauf von Ledger-Geräten vorübergehend auszusetzen.
Zugleich verschärfte das Unternehmen seine Vorgaben für den Einzelhandel. Hardware-Wallets dürfen nicht mehr frei zugänglich in Regalen oder auf Ausstellungsflächen liegen. Stattdessen sollen sie geschützt aufbewahrt und erst beim Verkauf ausgehändigt werden.
Auch der Wiederverkauf zurückgesandter Geräte ist ausdrücklich untersagt, selbst wenn die Verpackung unbeschädigt wirkt. Der Sicherheitsalarm erreichte außerdem Europa. MediaMarktSaturn setzte den Verkauf von Ledger-Geräten nach Berichten über verdächtige Hardware in Deutschland vorübergehend aus.
Ledger selbst betont allerdings, dass die eigenen Untersuchungen von Stichproben aus Geschäften, Lagern und weiteren Märkten keine manipulierten Geräte ergeben hätten. Der Hersteller bezeichnet den bestätigten Angriff weiterhin als lokal begrenzte Manipulation von Vertriebskanälen.
Warum jetzt auch Besitzer echter Ledger-Wallets aufpassen müssen
Der Vorfall stellt eine grundlegende Annahme vieler Krypto-Anleger infrage. Hardware-Wallets sollen private Schlüssel besonders sicher schützen. Doch dieser Schutz hilft nur begrenzt, wenn das gekaufte Gerät bereits vor der ersten Verwendung mit Spionage-Hardware versehen wurde.
Für Nutzer, die ihre Wallet über den betroffenen Wiederverkäufer CryptoBilis gekauft haben, ist deshalb besondere Vorsicht geboten. Ledger warnte insbesondere Kunden, die dort innerhalb der vergangenen 90 Tage Geräte erworben hatten.
Wer eine möglicherweise manipulierte Wallet noch nicht eingerichtet hat, sollte sie vorerst nicht verwenden. Wer das Gerät bereits eingerichtet hat, sollte die Kryptowährungen auf eine vertrauenswürdige neue Wallet übertragen, deren Seed-Phrase vollständig neu und auf einem sicheren Gerät erzeugt wurde.
Die bisherige Wiederherstellungsphrase darf dabei nicht erneut verwendet werden. Denn sobald die Angreifer diese Wörter besitzen, können sie unabhängig vom ursprünglichen Gerät auf die Wallet zugreifen.
Beim Neukauf empfiehlt sich der direkte Bezug über den Hersteller. Das reduziert Risiken durch unbekannte Zwischenhändler, bietet aber keine absolute Sicherheitsgarantie.
Der Angriff zeigt, wie weit organisierte Kriminalität inzwischen geht, um an Kryptowährungen zu gelangen. Statt einzelne Nutzer mit Phishing-Nachrichten anzugreifen, investierten die Täter Millionen in manipulierte Hardware und nutzten reguläre Handelswege.
Jetzt einsteigen?
Bitcoin kaufen | Bitcoin mit PayPal kaufen | Bitcoin Sparplan einrichten