Das Liquid Network erlebt einen der ungewöhnlichsten Krypto-Sicherheitsvorfälle der vergangenen Jahre. Eine bislang unbekannte Partei hat über einen Softwarefehler offenbar rund 4.000 nicht gedeckte L-BTC erzeugt und anschließend fast 4.000 echte Bitcoin im Wert von rund 320 Millionen US-Dollar aus den Reserven der Bitcoin-Sidechain abgezogen.
Doch statt die BTC über Mixer oder Börsen verschwinden zu lassen, hinterließ der Angreifer eine Nachricht direkt auf der Bitcoin-Blockchain: „we are whitehats. contact us on chain.“
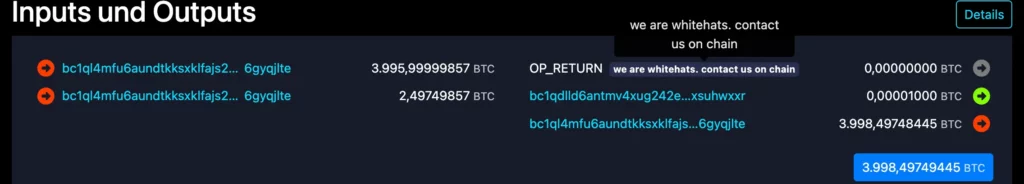
Seitdem spielt sich eine bizarre Verhandlung öffentlich auf Bitcoin ab. Der mutmaßliche White-Hat-Hacker kündigte an, den Großteil der Bitcoin zurückzugeben. Seine Bedingung: Blockstream müsse zuerst die Schwachstelle beseitigen und sicherstellen, dass die betroffenen Nodes gepatcht sind.
Blockstream antwortete später mit einer kryptografisch signierten On-Chain-Nachricht, die sinngemäß Entwarnung gab: „Bridge nodes are patched, safe to return the funds.“ Die entscheidende Rücküberweisung war in den zuletzt belastbar dokumentierten Auswertungen allerdings noch nicht bestätigt.
Der Bitcoin selbst wurde dabei nicht gehackt. Betroffen ist Liquid, eine von Blockstream entwickelte föderierte Bitcoin-Sidechain. Genau diese Unterscheidung ist wichtig: Die Bitcoin-Mainchain funktioniert normal, während Liquid wegen des Vorfalls teilweise stillgelegt wurde.
Wie aus wenigen Bitcoin plötzlich fast 4.000 L-BTC wurden
Um zu verstehen, wie brisant der Vorfall ist, muss man verstehen, wie Liquid funktionieren soll. Wer Bitcoin in Liquid überträgt, sperrt BTC auf der Bitcoin-Mainchain und erhält dafür L-BTC auf der Sidechain. Nach dem offiziellen Modell soll jeder L-BTC durch einen echten BTC gedeckt sein. Die Bitcoin werden von der Liquid Federation verwaltet. Aktuell arbeiten 15 sogenannte Functionaries im Kernsystem, für zentrale Operationen gilt ein 11-von-15-Quorum.
Ein Peg-out funktioniert in die Gegenrichtung: L-BTC werden auf Liquid vernichtet und anschließend entsprechende BTC auf der Bitcoin-Mainchain freigegeben. Nur autorisierte Teilnehmer mit einem sogenannten Peg-out Authorization Key, kurz PAK, sollen diesen Prozess auslösen können.
Genau hier setzte der Angriff an.
Nach Angaben von SideSwap schickte ein Kunde am 6. September um 14:05 Uhr UTC 4.000 L-BTC an den Peg-out-Service. Für SideSwap sah die Transaktion offenbar völlig regulär aus. Die L-BTC wurden mit einer gültigen Peg-out-Autorisierung verbrannt.
Um 14:28 Uhr UTC zahlte die Liquid Federation daraufhin rund 3.996 BTC aus. Weder SideSwaps PAK noch dessen Systeme seien kompromittiert worden. Blockstream stellte laut SideSwap später fest, dass die verwendeten L-BTC durch einen Fehler in der zugrunde liegenden Elements-Software entstanden waren.
Das macht den Fall so außergewöhnlich. Der Angreifer musste offenbar nicht elf private Schlüssel stehlen und auch kein Hardware-Sicherheitsmodul knacken. Das Sicherheitssystem bekam stattdessen eine Transaktion präsentiert, die für die beteiligten Komponenten gültig aussah.
Die Federation tat anschließend genau das, wofür sie gebaut worden war: Sie signierte den Peg-out.
On-Chain-Forscher von Bitquery rekonstruierten zudem Aktivitäten vor dem eigentlichen Abfluss. Demnach tauchten zunächst zwei kleine Peg-ins von jeweils etwas mehr als einem Bitcoin auf, gefolgt von kleineren Testabläufen. Am 6. September folgte schließlich eine Liquid-Transaktion, die nach der Rekonstruktion mit der Erzeugung der nicht gedeckten L-BTC zusammenhängt. Nach mehreren Transfers kontrollierte die betreffende Bitcoin-Adresse schließlich rund 3.998,5 BTC.
Der Vorgang wirkt damit weniger wie ein spontaner Fehler und eher wie ein vorbereiteter Exploit, bei dem die Funktionsweise des Peg-outs vor der großen Transaktion getestet wurde. Wer hinter der Adresse steckt und welche Motivation tatsächlich dahintersteht, ist jedoch weiterhin unbekannt.
Warum selbst 11 von 15 Schlüsseln die Transaktion nicht stoppten
Liquid hat seine Bitcoin-Reserven bewusst hinter mehreren Sicherheitsschichten aufgebaut. Die Federation nutzt ein 11-von-15-System, die Schlüssel befinden sich in spezialisierten Hardware Security Modules. Bei einem normalen Peg-out prüfen die Functionaries unter anderem, ob L-BTC verbrannt wurden und das Ziel über die PAK-Struktur autorisiert ist.
Genau deshalb ist die Ursache des aktuellen Vorfalls wichtiger als ein klassischer Key-Diebstahl: Die Schlüssel scheinen ihre Aufgabe erfüllt zu haben. Die Daten, auf deren Grundlage sie entschieden, waren das Problem.
Im Fokus unabhängiger Entwickler steht derzeit die Verarbeitung sogenannter Range Proofs. Liquid verwendet Confidential Transactions und versteckt damit unter anderem Transaktionsbeträge. Kryptografische Beweise müssen trotzdem sicherstellen, dass niemand heimlich zusätzliche Coins erzeugt.
Solche Prüfungen sind rechenintensiv. Deshalb können bereits erfolgreich geprüfte Resultate zwischengespeichert werden. Analytiker vermuten, dass ein Fehler bei diesem Cache dazu führte, dass eine manipulierte Transaktion von bestimmten Nodes nicht vollständig neu überprüft wurde.
Vereinfacht gesagt könnte das System eine manipulierte Prüfung mit einer zuvor gültigen Prüfung verwechselt haben. Dadurch wäre es möglich gewesen, versteckte ungültige Werte zu verwenden und auf der anderen Seite neue L-BTC entstehen zu lassen.
Besonders brisant ist die öffentliche Entwicklung des Codes. Im Elements-GitHub-Repository existiert der Commit c26d719 mit der Bezeichnung „fix: range proof cache bind to asset and scriptpubkey“. Darin wurde verändert, welche Daten in den Cache-Schlüssel einer Range-Proof-Prüfung einfließen.
Ob genau diese alte Cache-Schwachstelle, eine spätere Änderung daran oder eine Kombination mehrerer Fehler für den 4.000-BTC-Exploit verantwortlich war, ist allerdings noch nicht offiziell abschließend bestätigt. Auch unabhängige Entwickler diskutieren unterschiedliche technische Interpretationen. Ein detaillierter Post-Mortem-Bericht von Blockstream bleibt deshalb entscheidend.
Die finanziellen Folgen waren zunächst dramatisch. Vor dem Vorfall lagen ungefähr 4.200 BTC in der relevanten Federation-Reserve. Eine detaillierte On-Chain-Rekonstruktion bezifferte den danach verbleibenden Bestand auf nur rund 197,5 BTC. Damit wurde in kurzer Zeit der überwiegende Teil der Bitcoin-Deckung aus diesem Wallet abgezogen.
Liquid deaktivierte daraufhin Bridge Nodes und bat Börsen, Ein- und Auszahlungen von L-BTC zu stoppen. Andere auf Liquid ausgegebene Assets wie USDT, DePix und verschiedene tokenisierte Real-World Assets seien von dem eigentlichen Exploit nicht betroffen.
„Behebt zuerst den Bug“: Jetzt verhandeln beide Seiten auf Bitcoin
Am frühen 7. September kam schließlich die entscheidende Botschaft des Angreifers. Er fragte zunächst, ob er den Großteil der BTC an die Federation-Adresse zurückschicken solle. Eine weitere Nachricht machte die Bedingung deutlich: Erst müsse der Fehler repariert und sichergestellt werden, dass sämtliche relevanten Nodes gepatcht sind. Anschließend werde das Geld nach Prüfung des Fixes sicher zurückübertragen.
Blockstream erklärte daraufhin in einer signierten On-Chain-Nachricht, die Bridge Nodes seien gepatcht und die Gelder könnten sicher zurückgegeben werden. Genau hier steht die Geschichte vor ihrem entscheidenden Moment.
Denn ein selbst gewähltes Etikett macht aus einem Angreifer noch keinen White Hat. Ledger-CTO Charles Guillemet äußerte Zweifel an dieser Darstellung. Normalerweise bestehe verantwortungsvolle Offenlegung nicht darin, zunächst hunderte Millionen Dollar aus einem System abzuziehen und anschließend Kontakt aufzunehmen. Andererseits ist auch das Verhalten für einen klassischen Diebstahl ungewöhnlich: Die Partei hält die BTC sichtbar auf der Blockchain, kommuniziert mit dem Betreiber und hat die Rückgabe ausdrücklich angekündigt.
Noch wichtiger ist das Wort „most“. Der Angreifer sprach ausdrücklich davon, den Großteil zurückzugeben. Wie viele Bitcoin er möglicherweise als Belohnung behalten möchte, ist öffentlich nicht vereinbart worden. Meldungen über angebliche Bountys oder Forderungen sollten deshalb nicht mit einer bestätigten Abmachung verwechselt werden.
Bitcoin selbst reagiert bislang vergleichsweise ruhig. Zum Zeitpunkt des Artikels wird BTC weiter im Bereich von rund 79.000 bis 80.000 Dollar gehandelt.
Für den Markt liegt die entscheidende Marke bei dieser Geschichte deshalb nicht nur im Bitcoin-Chart. Sie liegt auf der Blockchain selbst: Kehren die fast 4.000 BTC tatsächlich zur Federation zurück?
>> Wir halten Euch auf dem Laufenden: Bitcoinbasis.de bei Google abonnieren <<