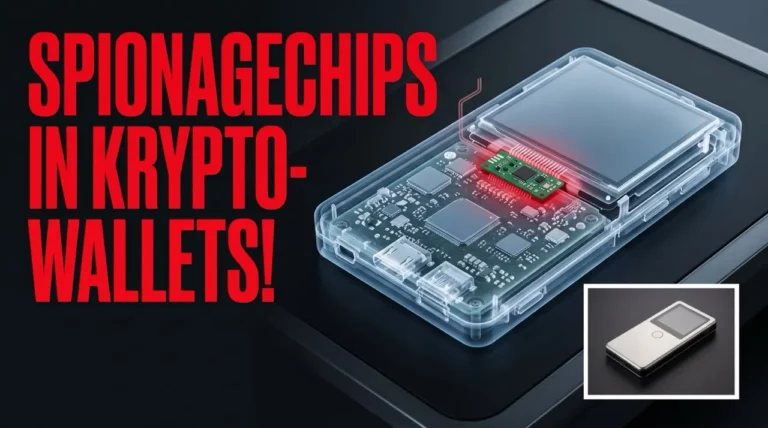
Was Ende Oktober noch ein Verdacht war, ist jetzt Gewissheit: Der Hardware-Wallet-Hersteller Trezor hat manipulierte Geräte bestätigt. In drei Trezor Safe 5 wurden zusätzliche Platinen entdeckt, die sensible Wiederherstellungsphrasen ausspähen und über Mobilfunk an Angreifer übertragen konnten. Als Konsequenz hat Trezor sein Händlernetz um rund 80 Prozent verkleinert und ein Sicherheitsupdate veröffentlicht. Besonders wichtig ist die Warnung für Kunden des Händlers CryptoBilis.
Das Wichtigste in Kürze
- Drei manipulierte Wallets entdeckt: Trezor bestätigte schädliche Hardware in Safe-5-Geräten, die über CryptoBilis verkauft wurden.
- Seed-Phrasen konnten ausgespäht werden: Die versteckten Platinen erfassten Bildschirminhalte und übermittelten sensible Informationen an Angreifer.
- Trezor reagiert: Firmware 2.13.1 soll die bekannten Implantate blockieren. Betroffene Kunden sollen dennoch ihre Kryptowährungen auf neue Wallets übertragen.
Trezor bestätigt Spionagechips nach wochenlanger Untersuchung
Bereits am 30. Oktober berichtete Bitcoinbasis über die Warnung vor manipulierten Trezor-Wallets. Damals untersuchte der Hersteller einen ersten Verdachtsfall, konnte die Manipulation jedoch noch nicht technisch bestätigen.
Inzwischen haben sich 48 Kunden von CryptoBilis bei Trezor gemeldet. Die Untersuchung identifizierte drei betroffene Safe-5-Geräte, die zwischen dem 20. August und dem 23. September 2026 über CryptoBilis beziehungsweise dessen Shops bei Tokopedia und Shopee verkauft wurden.
Eines der Geräte wurde im Labor untersucht. Zwei weitere Manipulationen bestätigte Trezor anhand von Kundenfotos. Bei anderen untersuchten Modellen oder Vertriebspartnern wurden bislang keine entsprechenden Implantate festgestellt.
Versteckte Platine konnte Bitcoin-Wallets ausspionieren
Die Angreifer hatten zwischen der Hauptplatine und dem Display eine zusätzliche elektronische Platine eingebaut. Diese konnte Bildschirminhalte abfangen, darunter Wiederherstellungswörter und Passphrasen, und die Informationen über eine Mobilfunkverbindung an fremde Server übertragen.
Besonders gefährlich: Der eigentliche Sicherheitschip musste dafür nicht geknackt werden. Das Gerät konnte äußerlich und bei gewöhnlicher Nutzung weiterhin unauffällig erscheinen.
Eine vergleichbare Methode war bereits beim Ledger-Hack mit manipulierten Hardware-Wallets bekannt geworden.
Bislang meldete Trezor keine gestohlenen Kundengelder im Zusammenhang mit den drei Geräten.
Sicherheitsupdate veröffentlicht: Was Betroffene jetzt tun müssen
Am 11. November veröffentlichte Trezor die Firmware-Version 2.13.1. Sie soll verhindern, dass die identifizierten Implantate weiterhin sensible Bildschirminhalte abgreifen. Doch ein Update allein reicht möglicherweise nicht aus. Bereits ausgespähte Seed-Phrasen bleiben kompromittiert.
Deshalb fordert Trezor alle Kunden, die seit März 2026 Geräte über CryptoBilis gekauft haben, auf, ihre Kryptowährungen auf eine vertrauenswürdige Wallet mit vollständig neuer Wiederherstellungsphrase zu übertragen. Die alte Phrase darf nicht wiederverwendet werden.
Betroffene Käufer können sich für einen kostenlosen Ersatz oder eine Erstattung an den offiziellen Trezor-Support wenden.
Die bestätigten Manipulationen zeigen, dass selbst Hardware-Wallets durch Angriffe auf die Lieferkette gefährdet sein können. Für CryptoBilis-Kunden besteht konkreter Handlungsbedarf. Eine allgemeine Sicherheitslücke in sämtlichen Trezor-Geräten ist dagegen nicht nachgewiesen.
Jetzt einsteigen?
Bitcoin kaufen | Bitcoin mit PayPal kaufen | Bitcoin Sparplan einrichten