CoinTracking warnt seine Nutzer vor einer ungewöhnlich glaubwürdig wirkenden Phishing-Kampagne. Angreifer verschafften sich Zugang zum Konto des Unternehmens beim E-Mail-Dienstleister Brevo und verschickten gefälschte Sicherheitswarnungen. Auch Nutzer von Trezor und BitBox erhielten ähnliche Nachrichten.
Am 9. September 2026 haben Angreifer eine täuschend echte Phishing-Mail im Namen von CoinTracking verschickt. Besonders gefährlich: Die Nachricht sah nicht nur wie eine offizielle E-Mail des Krypto-Portfolio-Trackers aus, sondern schien auch tatsächlich von der Adresse support@cointracking.info zu stammen.
CoinTracking hat seine Nutzer inzwischen vor dem Angriff gewarnt. Nach Angaben des Unternehmens verschaffte sich ein unbefugter Dritter Zugang zu dessen Konto beim E-Mail-Dienstleister Brevo und nutzte dieses für den Versand der betrügerischen Nachrichten.
Die eigentlichen CoinTracking-Systeme und die Kryptowährungen der Nutzer sind nach den bislang bekannten Informationen nicht das Ziel des Einbruchs gewesen.
Das ist die betrügerische E-Mail:
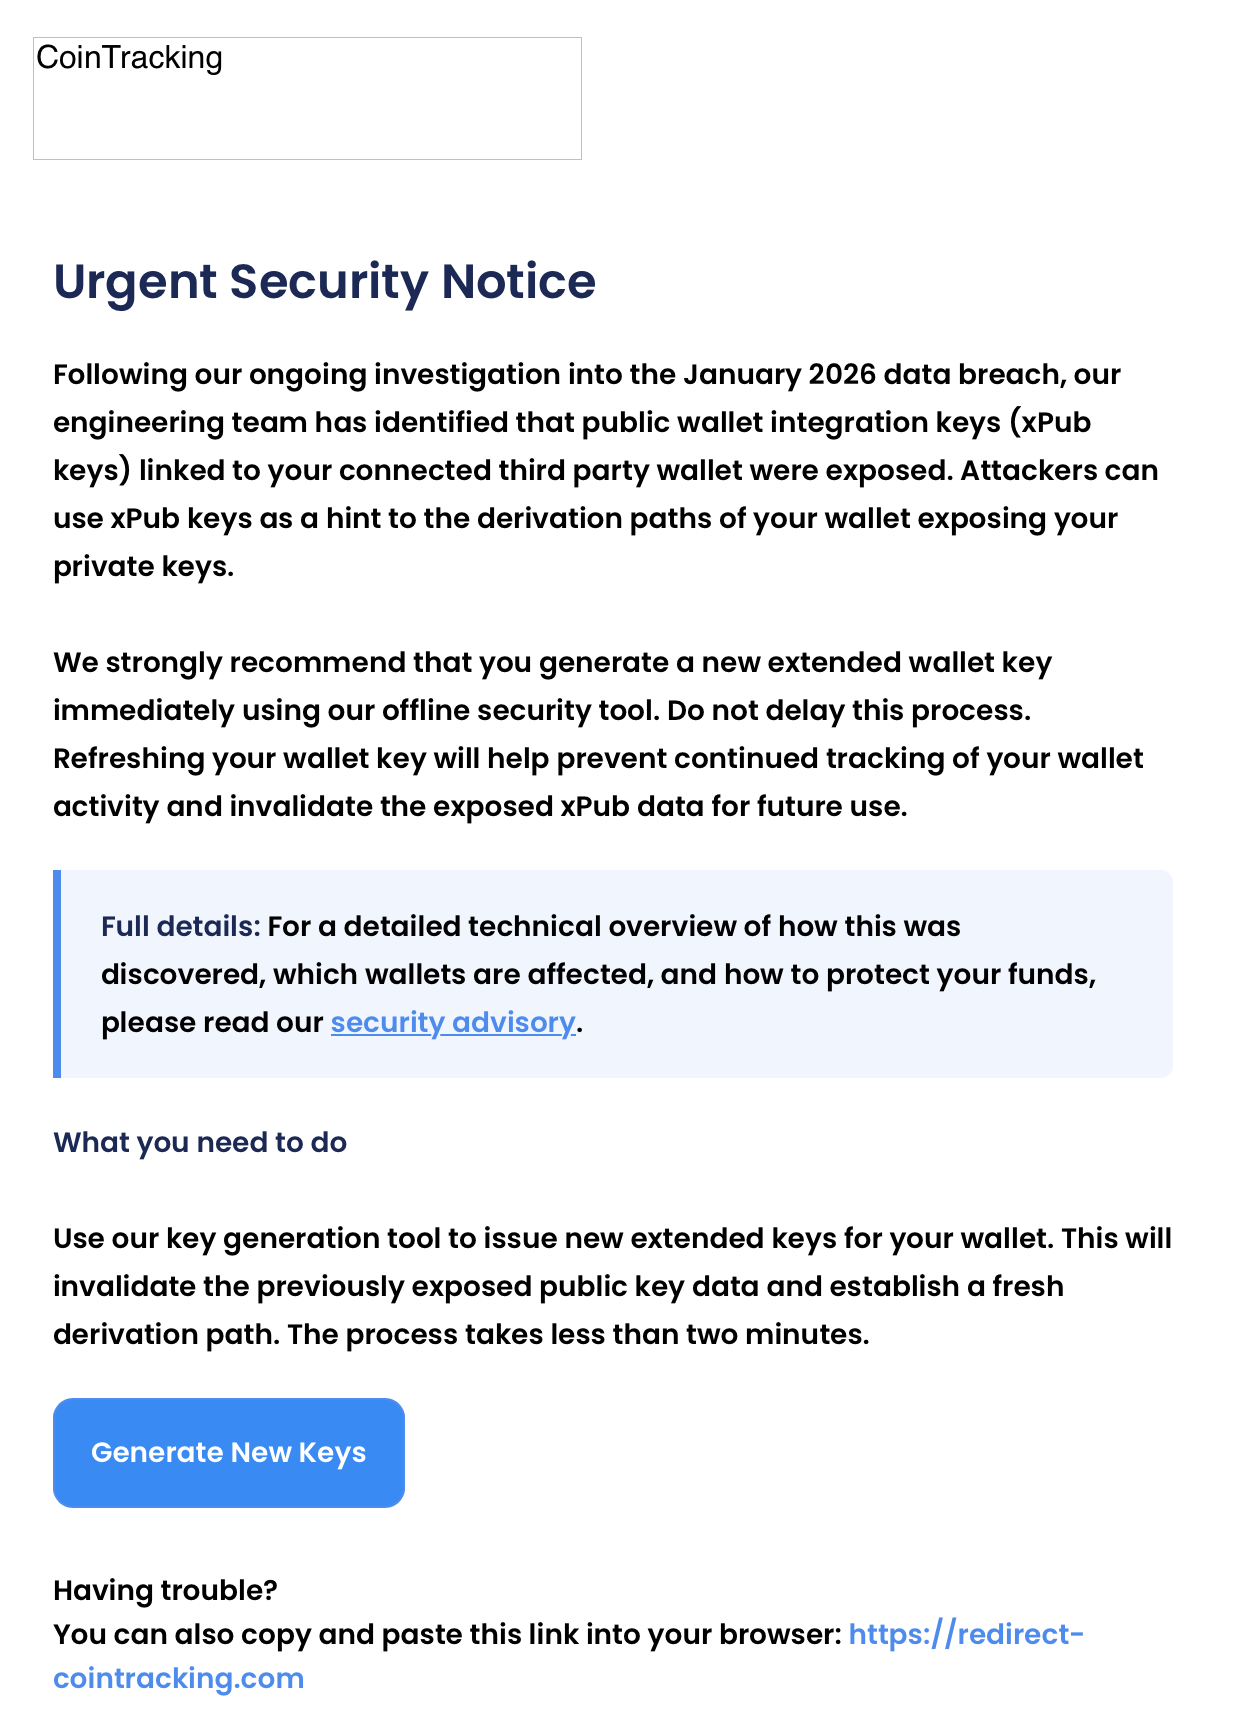
Gefälschte CoinTracking-Mail warnt vor angeblichem Datenleck
Die Phishing-Mail trägt unter anderem den Betreff:
„Data Breach Notice: Please refresh API Keys as soon as possible“
Darin behaupten die Angreifer, bei einem angeblichen Datenleck im Januar 2026 seien sogenannte xPub-Keys von Nutzern kompromittiert worden.
Die Empfänger werden anschließend unter Zeitdruck dazu aufgefordert, einen neuen „Extended Wallet Key“ zu generieren. Ein auffälliger blauer Button mit der Aufschrift „Generate New Keys“ führt zu einer externen Internetseite.
Die verwendete Domain lautet:
redirect-cointracking.com
Sie gehört ausdrücklich nicht zu CoinTracking.
Nach Angaben von CoinTracking ist auch die Geschichte über kompromittierte xPub-Keys frei erfunden.
So sieht die gefälschte CoinTracking-Mail aus
Die Nachricht ist professionell gestaltet und verwendet Logo, Farben und Aufmachung von CoinTracking. Begriffe wie „Urgent Security Notice“ und angebliche technische Details sollen den Eindruck erwecken, dass Nutzer ihre Wallet unmittelbar absichern müssten.
Genau diese Dringlichkeit ist Teil der Betrugsmasche.
Ein xPub ist ein erweiterter öffentlicher Schlüssel, mit dem sich unter anderem Wallet-Adressen ableiten und Aktivitäten einer Wallet nachvollziehen lassen können. Aus einem xPub allein lassen sich jedoch nicht einfach die dazugehörigen Private Keys berechnen.
Die Behauptung in der Phishing-Mail soll Nutzer deshalb vor allem dazu bringen, einer vermeintlichen Sicherheitslösung zu folgen und dabei sensible Wallet-Daten preiszugeben.
Auch Trezor und BitBox von Phishing-Welle betroffen
CoinTracking scheint dabei kein Einzelfall zu sein.
Am 9. September wurden auch ungewöhnlich glaubwürdige Phishing-Mails im Namen der Hardware-Wallet-Anbieter Trezor und BitBox gemeldet. Golem berichtet von einer größeren Phishing-Welle gegen Nutzer aller drei Dienste, deren Ursprung offenbar bei einem externen E-Mail-Marketing-Anbieter liegt.
Trezor bestätigte ebenfalls, dass ein Drittanbieter für den E-Mail-Versand kompromittiert wurde. In den dort versendeten Nachrichten wurde eine angebliche kritische Schwachstelle behauptet und versucht, Nutzer zur Eingabe ihrer Recovery Seed zu bewegen.
Auch BitBox warnt grundsätzlich davor, einer scheinbar offiziellen Absenderadresse zu vertrauen. Eine legitime oder legitim wirkende E-Mail-Adresse sei kein Beweis dafür, dass eine Aufforderung zur Eingabe von Wallet-Geheimnissen tatsächlich vom Unternehmen stammt.
Damit ist die aktuelle Kampagne besonders gefährlich: Die klassische Empfehlung, lediglich die Absenderadresse einer E-Mail zu überprüfen, reicht in diesem Fall nicht aus.
CoinTracking Phishing-Mail: 7 Warnsignale im Check
Die gefälschte Sicherheitswarnung wirkt auf den ersten Blick professionell. Bei genauerem Hinsehen gibt es jedoch mehrere klare Hinweise auf den Betrugsversuch.
Die Mail behauptet, bei einem Datenleck im Januar 2026 seien xPub-Keys kompromittiert worden. CoinTracking erklärt, dass diese Behauptung nicht stimmt.
Der Button führt auf redirect-cointracking.com. Diese Domain gehört nicht zu CoinTracking.
Begriffe wie „Urgent Security Notice“ und „Do not delay this process“ sollen Nutzer zu einer schnellen Reaktion bewegen.
Die Mail suggeriert, dass ein veröffentlichter xPub direkt zur Offenlegung der Private Keys führen könne. Diese Darstellung ist irreführend.
Nutzer werden aufgefordert, über einen Link aus der E-Mail neue Wallet-Keys zu erstellen. Genau hier beginnt der eigentliche Phishing-Angriff.
Logo, Farben und Gestaltung orientieren sich stark an CoinTracking. Ein professionelles Erscheinungsbild ist deshalb kein Echtheitsmerkmal.
Da der Zugang zu einem tatsächlich eingesetzten E-Mail-Dienstleister kompromittiert wurde, konnte die Nachricht besonders authentisch wirken.
Seed Phrase und Private Key niemals über einen Link aus einer E-Mail eingeben. Wer eine Seed Phrase auf der Phishing-Seite eingegeben hat, sollte die Wallet als kompromittiert betrachten.
Kennst du jemanden, der CoinTracking, Trezor oder BitBox nutzt? Teile diese Warnung mit ihm.
CoinTracking-Phishing erhalten? Das sollten Nutzer jetzt tun
CoinTracking unterscheidet mehrere Fälle.
Wer die E-Mail lediglich erhalten oder gelesen hat, muss zunächst nichts weiter tun. Die Nachricht sollte gelöscht werden. Links und Buttons sollten nicht geöffnet werden.
Wer lediglich auf den Link geklickt, aber keine sensiblen Informationen eingegeben hat, sollte die Seite schließen und keine weiteren Aktionen über diese Website durchführen.
Wer eine Seed-Phrase oder einen Private Key eingegeben hat, sollte die betreffende Wallet dagegen als kompromittiert betrachten. Kryptowährungen sollten so schnell wie möglich auf eine komplett neue Wallet mit einer neu erzeugten Seed-Phrase übertragen werden.
Wichtig ist dabei, nicht einfach einen neuen Account innerhalb derselben kompromittierten Seed zu erstellen.
Wer seine CoinTracking-Zugangsdaten eingegeben hat, sollte sein Passwort ändern und, sofern noch nicht geschehen, die Zwei-Faktor-Authentifizierung aktivieren.
CoinTracking verwahrt keine Kryptowährungen
Ein wichtiger Punkt wird von CoinTracking ebenfalls hervorgehoben: Das Unternehmen ist keine Kryptobörse und keine Wallet.
CoinTracking dient vor allem zur Portfolioanalyse und zur Dokumentation von Kryptowährungstransaktionen für Steuerzwecke. Das Unternehmen verwahrt deshalb grundsätzlich keine Kryptowährungen seiner Nutzer.
Auch im offiziellen Support-Bereich weist CoinTracking darauf hin, niemals nach Private Keys, Wallet-Zugangsdaten oder API-Keys mit Handels- und Auszahlungsberechtigungen zu fragen.
Eine Aufforderung, Kryptowährungen zu übertragen, eine Seed-Phrase einzugeben oder Private Keys auf einer Website zu „prüfen“, sollte deshalb grundsätzlich als Warnsignal betrachtet werden.
Warum der Angriff besonders gefährlich ist
Der aktuelle Vorfall zeigt ein zunehmendes Problem bei Krypto-Phishing.
Bisher galt die Absenderadresse einer Nachricht als eines der wichtigsten Merkmale zur Erkennung gefälschter E-Mails. Wird jedoch das Konto eines tatsächlich vom Unternehmen eingesetzten Newsletter-Dienstes kompromittiert, können Betrüger Nachrichten über legitime Versandstrukturen verschicken.
Dadurch können selbst technisch versierte Nutzer zunächst den Eindruck bekommen, eine Nachricht sei authentisch.
Bei Trezor berichteten Empfänger beispielsweise davon, dass die gefälschten Nachrichten normale Prüfverfahren wie SPF, DKIM und DMARC bestanden.
Die wichtigste Sicherheitsregel bleibt deshalb unabhängig vom Absender bestehen:
Seed-Phrases und Private Keys niemals über einen Link aus einer E-Mail eingeben.
Kein seriöser Wallet-Anbieter benötigt die Recovery Seed eines Nutzers, um ein Sicherheitsproblem zu überprüfen.
CoinTracking untersucht den Vorfall
CoinTracking zufolge wurde das betroffene E-Mail-Konto inzwischen abgesichert. Gemeinsam mit den beteiligten Dienstleistern werde untersucht, wie es zu dem unbefugten Zugriff kommen konnte.
Das Unternehmen entschuldigte sich bei seinen Nutzern für die entstandene Verunsicherung und kündigte weitere Informationen an, sobald neue Erkenntnisse aus der Untersuchung vorliegen.
Wer sich bei einer CoinTracking-Mail unsicher ist, sollte Links in der Nachricht nicht verwenden, sondern CoinTracking direkt über das offizielle Help Center aufrufen.